
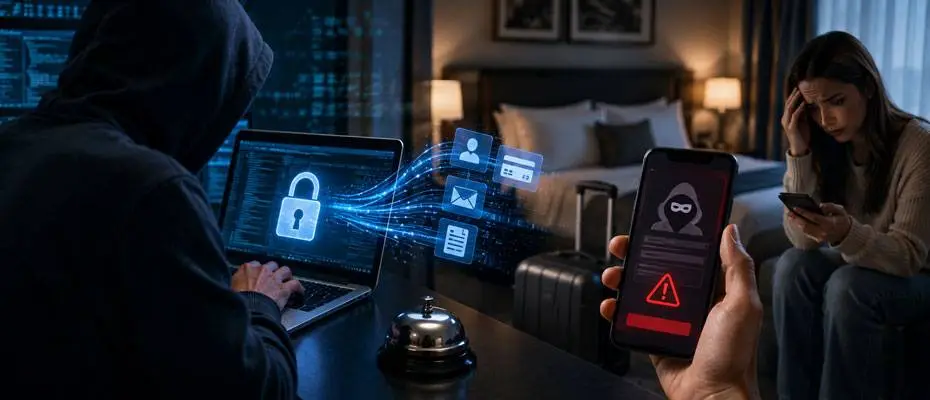
Die spanische Datenschutzbehörde (AEPD) warnte vor einem deutlichen Anstieg der Cyberangriffe auf Hotelbuchungssysteme im Juli. Im Juli wurden der Behörde insgesamt 919 Verstöße gegen den Schutz personenbezogener Daten gemeldet. Diese Zahl lag im Juni bei 518 und im Juli 2022 bei 282.
Obwohl die Daten nicht ausschließlich Angriffe im Hotelsektor umfassen, wies die AEPD auf eine Zunahme krimineller Zugriffe auf die Buchungssysteme von Beherbergungsbetrieben hin. Die erbeuteten Buchungsinformationen können für Betrugsversuche verwendet werden, die auf Hotelgäste abzielen.
Buchungsinformationen werden zum Betrugsinstrument
Angreifer greifen über die Systeme der Hotels auf persönliche Daten und Buchungsdetails der Kunden zu. Diese Informationen machen Betrugsnachrichten äußerst glaubwürdig.
Laut AEPD erreichen Angreifer Kunden über Buchungsplattformen, E-Mail oder Messaging-Dienste. Sie behaupten, es gäbe ein Problem mit der Zahlung, und fordern die erneute Bezahlung des Buchungsbetrags. Die Behörde stellte fest, dass diese Versuche in einigen Fällen erfolgreich waren und Kunden finanziellen Schaden erlitten.
Diese Methode kann verschiedene Straftaten mit sich bringen, darunter Identitätsdiebstahl und Betrug.
Sicherheitswarnung für Hotels
Die AEPD betonte, dass die verantwortlichen Datenverwalter der angegriffenen Hotels die Vorfälle der Polizei oder den Justizbehörden melden sollten.
Die Behörde forderte die Hotels außerdem auf, bei der Auswahl des Personals, das für Buchungs- und personenbezogene Daten zuständig ist, sorgfältig vorzugehen. Sie empfahl die Zusammenarbeit mit Dienstleistern, die ein ausreichendes Sicherheitsniveau gewährleisten können.
Im AEPD-Bericht wurde darauf hingewiesen, dass Hotelbetriebe nur Buchungsmanagementdienste nutzen sollten, die ein ausreichendes Sicherheitsniveau für die persönlichen Daten ihrer Kunden garantieren können.
Buchungsdaten im Tourismussektor kritisches Ziel
Aus Sicht der Hotels beschränkt sich die Gefahr der Angriffe nicht nur auf den Datenverlust. Die Möglichkeit für Kriminelle, echte Buchungsdetails zu verwenden, erhöht die Wahrscheinlichkeit, dass Kunden gefälschte Zahlungsaufforderungen für echt halten.
Der starke Anstieg der im Juli gemeldeten Datenverstöße zeigte, dass der Schutz der Buchungsinfrastruktur und der Kundendaten von Hotels in Zeiten hoher Reisetätigkeit für den Tourismussektor immer kritischer wird.
Kommentare
0 KommentareNoch keine Kommentare zu diesem Artikel. Seien Sie der Erste!